Sabtu, 25 Oktober 2014

[Juniper SSG] Policy Based Routing - VPN Site to Site

Leave a Comment
Assalamualaikum Warahamatullahi Wabarakatuh

Apa kabar semua :D

ane coba membuat tutorial mengenai Policy Based Routing - VPN Site to Site di Juniper SSG/ScreenOS

langsung cekidot video tutorialnya ya :D


Read More...

Senin, 29 September 2014

Troubleshooting Juniper SSG5 Bootloop

1 comment
Assalamualaikum Warahmatullahi Wabarakatuh,

ane cuma mau arsipin hasil troubleshoot Juniper SSG 5 milik customer yang datang ga di jemput :D
customer orang jepang yang komplain soal SSG5 nya yang bootloop alias booting terus menerus entah sampe kapan :P


dan disitu ane tanya kronologi sebenarnya bagaimana ?
dan mulai lah di jelaskan : beberapa hari kemarin katanya software nya di upgrade ke versi 6.3 dan setelah di upgrade entah kenapa si junipret SSG5 nya booting terus menerus.

Setelah itu ane mulai browsing-browsing dulu di forum juniper dan alhasil nemu dengan problem yang sama :

http://forums.juniper.net/t5/ScreenOS-Firewalls-NOT-SRX/SSG5-Software-Upgrade-To-or-Beyond-6-2-0r4-0-Causes-Constant/td-p/91592 

Penampakan Error / Bootloop nya kaya gini :


1. oke mulai dari situ ane coba downgrade ke version di bawah nya ane coba ScreenOS 6.1 hasilnya setelah upload dengan TFTP ada error :

********Invalid DSA signature
********Bogus image - not authenticated

setelah browsing di KB Juniper dan Forum Juniper ada banyak cara ternyata :
- bisa dengan upload imagekey.cer melalui TFTP :
save image-key tftp 1.1.1.1 imagekey.cer
imagekey.cer nya bisa di download di https://download.juniper.net/software/junos/specials/JTAC/sos/new_image_key/imagekey.cer

- bisa dengan skip bagian image authentication nya  :
delete crypto auth-key

2. disini ane coba opsi 2 dengan skip bagian image authentication nya karena waktu nya hanya sekitar 10detik setelah itu bootloop terus menerus mau tidak mau kita harus cepat mengetik command nya :D *kekuatan10Jari


Oke setelah selesai jangan lupa save dan ga usah restart orang booting sendiri nanti (bootloop) :P

3. saat booting perhatikan bagian :

Juniper Networks SSG5 Boot Loader Version 1.3.2 (Checksum: C3E4C0F8)
Copyright (c) 1997-2006 Juniper Networks, Inc.

Total physical memory: 256MB
    Test - Pass
    Initialization - Done

Hit any key to run loader
Hit any key to run loader << enter/space/any key

Serial Number [0162052010009989]: READ ONLY
HW Version Number [0710]: READ ONLY
Self MAC Address [8071-1f32-e940]: READ ONLY
Boot File Name [ssg5ssg20.6.1.0r5.0]:
Self IP Address [192.168.2.1]:
TFTP IP Address [192.168.2.100]:

sesuaikan untuk ip tftp server nya , setelah itu ada pilihan untuk donwload ke flash (Y)
seharusnya sudah booting dengan normal dengan screenOS 6.1 , karena sebelumnya customer ingin upgrade ke 6.3 tetapi malah bootloop. setelah ada saran dari forum juniper untuk delete konfigurasi DHCP server di SSG5 karena itu BUG di versi 6.1 kemudian baru bisa upgrade ke screenOS 6.3.

unset interface ethernet0/0 dhcp server service

setelah itu ulangi ke point 3.

summary troubleshooting :
- remove/skip image key authentication (delete crypto auth-key) agar image file bisa di authentikasi bukan sebagai bogus image
- downgrade to version ScreenOS 6.1 > masuk ke console remove dhcp server dan dhcp service
- Upgrade to version screenOS 6.3
- Dan selesai Booting dengan normal.


oke semoga bermanfaat untuk rekan lainnya yang mengalami hal yang sama :D

Wassalamualaikum Warahmatullahi Wabarakatuh.
- 


Read More...

Jumat, 18 Juli 2014

Share Pengalaman Training Cisco SAEXS (ASA Express Security) NGFW

1 comment
Assalamualaikum Warahmatullahi Wabarakatuh

ingin sedikit coret coret di blog lagian sudah lama tidak menulis di blog.
jadi kemarin tanggal 16 - 17 Juli 2014 ikut training yang nama nya "Cisco ASA Express Security" di Global Knowledge Indonesia yang katanya Training yang di biayai oleh cisco untuk partner nya.


untuk harga training nya yang lumayan mahal *bisa ikut exam CCIE :P
sekitar 1700USD kalau menurut info di web cisco nya :
http://www.cisco.com/web/partners/specializations/express-security/express_security_firewall.html


kalau untuk training nya dari keseluruhan menarik dan bagus karena Trainer yang menjelaskan materi sesuai pengalaman dan pemahaman nya mengenai security dan perangkat Cisco ASA :
untuk profile trainer nya : http://www.trainingmalaysia.com/v4/kiosk/keypersonnel.php?kp_id=65

materi yang di sampaikan mengenai :
- firewall solution
- stateless firewall , statefull firewall dan next gen firewall
- Introducing the new ASA NGN Services
- How to Sell
- Competition
- Licensing
- Deploying CX
- PRSM
- CX 9.2 Features
- TLS Proxy
- Configuring Anyconnect Mobility Client
- AVC
- CX Policies and Objects
- CX Authentication
- Reporting
- SPAN mode – CX Monitor Mode
- Appendix - Cloud Web Security

dan yang paling menarik kita di sediakan Lab di http://cll.cisco.com dan bisa belajar untuk persiapan exam


dan saya hanya bisa bersyukur alhamdulilah bisa mengikuti training yang seperti ini dan berharap bisa diikutkan training lagi biar bisa tambah ilmu dan bisa di amalkan kembali :D

sekian , selamat menunaikan ibadah puasa ramadhan :)

Wassalamualaikum Warahmatulahi Wabarakatuh
Read More...

Jumat, 09 Mei 2014

Deploy Juniper Firefly (vSRX) - VMWARE

Leave a Comment
Assalamualaikum Warahmatullahi Wabarakatuh

Apa itu Juniper Firefly ?
kalau dulu pernah dengar mengenai Olive junos yaitu junos untuk perangkat Router m-series tahun 2012 lalu Juniper mengembangkan Juniper Firefly Perimeter atau disebut juga vSRX yang di jalankan di atas VMware Hypervisor (Virtualisasi) dan KVM yang intinya nanti untuk digunakan sebagai Firewall didalam Cloud Network secara fitur yang di tawarkan mirip SRX series seperti UTM, Routing , Firewall Policy , NAT dll hanya fitur ethernet-switching saja yang belum ada seperti di EX Series.


jadi kita yang ingin belajar Juniper SRX tidak usah dengan mengeluarkan biaya untuk membeli real device "virtualization make things a real" :D . untuk vSRX mendukung sampai 10 Interface jadi kita dapat membuat sebuah lab simulasi yang dapat kita jalankan dengan platform lainnya.

vSRX Specs :
- Deploy OVA
- Defaults: 1GB memory, 2 VCPUs, 2GB hard disk
- SRX security features, missing clustering, UTM, IDP dll
- Up to ten virtual physical interfaces
- Hanya Support untuk Virtualisasi vSphere/ESX, Workstation (windows/Linux), VMware Fusion di Mac OSX dan KVM.
- Tidak dapat berjalan dengan VirtualBox, Xen, XenServer, atau yang lainnya.

Scale (VMware ad KVM)
- vRAM Required/Instance 2 GB
- vCPUs Required/Instance 2
- Max vNICs/Instance 10
- Max Zones 128
- Max Address Books 128
- Max Policies 10240
- Max Policies with Count 1024
- Max Applications/Policy 128
- Max Addresses/Policy 1024
- Max Addresses/Address-set 1024
- Max Firewall Sessions 256k
- Max PAT Sessions (Source NAT with PAT 256k
- MAC/ARP Table Size 8k
- Max VLANs 4k
- Max OSPF Routes 160k
- Max VRs Supported 5

atau bisa di lihat dari datasheet nya :
http://www.juniper.net/us/en/local/pdf/datasheets/1000489-en.pdf
http://www.juniper.net/us/en/products-services/security/firefly-perimeter/#evaluation

sekarang saya akan coba untuk deploy ke VMware workstation 10
1. Copy/Import vSRX .ova ke VMware workstation
Login dengan account anda , dapat di download di link berikut :
http://www.juniper.net/support/downloads/?p=junosvfirefly-eval#sw

2. Sebelum Start VM kita edit untuk sesuaikan interface dan Port Serial(console) disini saya menggunakan named pipe


Login : root
(tanpa password)


Sekian Semoga bermanfaat semoga lain waktu bisa membuat tutorial kelanjutan mengenai Juniper vSRX :D
Wassalamualaikum Warahmatullahi Wabarakatuh.

Read More...

Rabu, 23 April 2014

Patch OpenSSL Heartbleed Zimbra 8

Leave a Comment
Assalamualaikum Warahmatullahi Wabarakatuh

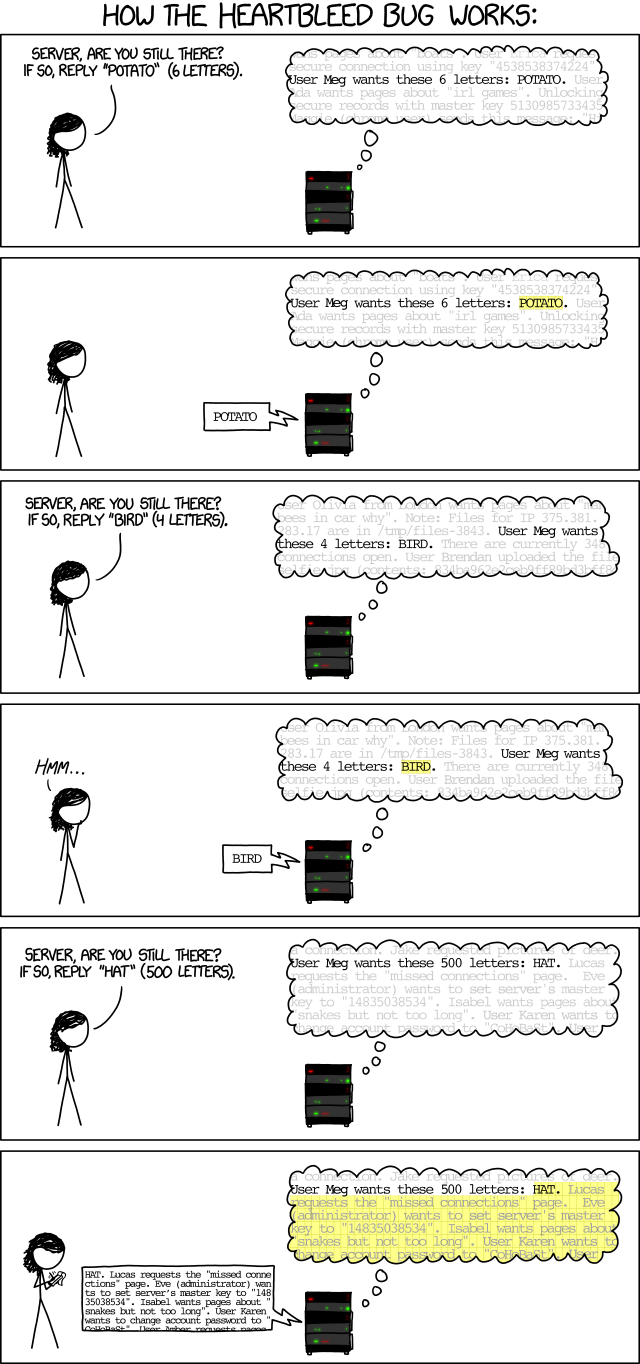
Beberapa minggu yang lalu mungkin sedang ramai berita mengenai Heartbleed openssl, Heartbleed adalah bug yang memanfaatkan kelemahan di OpenSSL. Dinamakan Heartbleed karena bug ini memanfaatkan fasilitas heartbeat yang ada di OpenSSL (RFC6520) TLS/DTLS .

Dan apa itu heartbeat ?
Heartbeat itu salah satu fitur OpenSSL yang diperkenalkan tahun 2012. Tujuan heartbeat adalah mengecek apakah komputer kamu masih terhubung ke sebuah server. Soalnya, seringkali router—yang menjadi perantara antara komputer kamu dengan server di internet—memutuskan hubungan jika terjadi idle yang terlalu lama. Dengan heartbeat, komputer kamu bisa mengetahui apakah masih terhubung dengan server yang dituju.
Prinsip kerjanya kurang lebih seperti gambar di bawah: komputer kamu akan mengirimkan pesan berisi sebuah magic word dan jumlah karakter kata tersebut. Nanti server akan membalas pesan tersebut dengan menyebutkan magic word tersebut.


Nah bagaimana bila heartbleed ada di dalam server-server atau perangkat jaringan kita tentunya cukup berbahaya dan mengkhawatirkan karena data yang tersimpan di dalam memory server yg sifat nya sangat rahasia.

langsung aja deh untuk patch openssl di zimbra :
1. check versi zimbra
# su - zimbra
$ zmcontrol -v
Release 8.0.6.GA.5922.UBUNTU12.64 UBUNTU12_64 FOSS edition.
2. Check libssl shared library
$ strings /opt/zimbra/openssl/lib/libssl.so | grep dtls1_heartbeat
bila hasil nya seperti ini berarti vulnerable
"dtls1_heartbeat"
3. Patching
(as root)
      1) wget http://files.zimbra.com/downloads/security/zmopenssl-updater.sh
      2) chmod a+rx zmopenssl-updater.sh
      3) ./zmopenssl-updater.sh
 
 ---------------------
 [Generates the following output]
 Downloading patched openssl
 Validating patched openssl: success
 Backing up old openssl: complete
 Installing patched openssl: complete
 OpenSSL patch process complete.
 Please restart Zimbra Collaboration Suite as the Zimbra user via zmcontrol
 restart
 ---------------------

      (as user zimbra)
      4) su - zimbra
      5) zmcontrol restart


Terimakasih semoga bermanfaat
Wassalamualaikum Warahmatullahi Wabarakatuh

Sumber :
http://www.pcplus.co.id/2014/04/fitur/apa-itu-heartbleed/
https://www.zimbra.com/forums/announcements/71042-zcs-8-0-7-has-been-rebuilt-include-fix-openssl-heartbleed-vulnerability.html
https://www.zimbra.com/forums/announcements/70921-critical-security-advisory-patch-openssl-heartbleed-vulnerability.html
Read More...

Sabtu, 22 Maret 2014

Apakah Sah Shalat dalam Keadaan Isbal?

Leave a Comment
Assalamualaikum Warahmatullahi Wabarakatuh,

Repost dari web Muslim.or.id.


Kita tahu bahwa isbal itu berarti menjulurkan celana di bawah mata kaki. Apakah jika ada yang shalat dalam keadaan seperti ini, shalatnya sah? Ataukah ia berdosa, namun shalatnya sah?
Kita tahu bahwa orang yang menjulurkan celananya dengan sombong atau pun tidak di bawah mata kaki, maka ia terkena ancaman yang disebutkan dalam hadits dari Abu Huroiroh radhiyallahu ‘anhu, Rasulullah shallallahu ‘alaihi wa sallam bersabda,
مَا أَسْفَلَ مِنَ الْكَعْبَيْنِ مِنَ الإِزَارِ فَفِى النَّارِ
“Kain yang berada di bawah mata kaki itu berada di neraka.” (HR. Bukhari no. 5787)
Bagaimana hukum menjulurkan celana atau kain sarung di bawah mata kaki saat shalat?
Ada hadits yang dibawakan oleh Imam Nawawi dalam Riyadhus Sholihin tentang masalah isbal.
عَنْ أَبِى هُرَيْرَةَ قَالَ بَيْنَمَا رَجُلٌ يُصَلِّى مُسْبِلاً إِزَارَهُ فَقَالَ لَهُ رَسُولُ اللَّهِ -صلى الله عليه وسلم- « اذْهَبْ فَتَوَضَّأْ ». فَذَهَبَ فَتَوَضَّأَ ثُمَّ جَاءَ ثُمَّ قَالَ « اذْهَبْ فَتَوَضَّأْ ». فَقَالَ لَهُ رَجُلٌ يَا رَسُولَ اللَّهِ مَا لَكَ أَمَرْتَهُ أَنْ يَتَوَضَّأَ ثُمَّ سَكَتَّ عَنْهُ قَالَ « إِنَّهُ كَانَ يُصَلِّى وَهُوَ مُسْبِلٌ إِزَارَهُ وَإِنَّ اللَّهَ لاَ يَقْبَلُ صَلاَةَ رَجُلٍ مُسْبِلٍ ».
Dari Abu Hurairah, ia berkata, “Ada seseorang yang shalat dalam keadaan isbal -celananya menjulur di bawah mata kaki-. Rasulullah shallallahu ‘alaihi wa sallam lantas berkata padanya, “Pergilah dan kembalilah berwudhu.” Lalu ia pergi dan berwudhu kemudian ia datang kembali. Rasulullah shallallahu ‘alaihi wa sallam masih berkata, “Pergilah dan kembalilah berwudhu.” Kemudian ada yang berkata, “Wahai Rasulullah, mengapa engkau memerintahkan padanya untuk berwudhu, lantas engkau diam darinya?” Nabi shallallahu ‘alaihi wa sallam lantas bersabda, “Ia shalat dalam keadaan isbal -menjulurkan celana di bawah mata kaki-, padahal Allah tidak menerima shalat dari orang yang isbal.” (HR. Abu Daud no. 4086.).

Takhrij Hadits

Imam Nawawi berkata bahwa sanad hadits ini shahih sesuai syarat Muslim.
Al Hafizh Abu Thohir mengatakan bahwa hadits di atas hasan.
Syaikh ‘Abdul ‘Aziz bin Baz mengkritik pernyataan Imam Nawawi di atas, ia berkata, “Ini adalah kesalahpahaman dari Imam Nawawi rahimahullah. Sanad hadits tersebut bukanlah sesuai syarat Muslim. Bahkan hadits tersebut sebenarnya dhoif dengan dua alasan:
1- Hadits tersebut dari riwayat Abu Ja’far, ia adalah perowi yang majhul (tidak jelas).
2- Hadits ini juga dari riwayat Yahya bin Abi Katsir, dari Abu Ja’far dengan periwayatan ‘an’anah. Seorang perowi mudallis jika ia tidak menegaskan bahwa ia mendengar langsung, maka haditsnya tidak bisa dipakai kecuali terdapat dalam Shahihain (Bukhari dan Muslim). (Fatawa Ibnu Baz, 26: 235-237)
Syaikh Al Albani rahimahullah dalam takhrij Riyadhus Sholihin juga menyatakan hadits ini dhoif.
Murid Syaikh Al Albani, Syaikh Salim bin ‘Ied Al Hilali dalam Bahjatun Nazhirin (2: 83) mengatakan bahwa hadits ini diriwayatkan oleh Abu Daud (638, 4086) dari jalur Thoriq Abu Ja’far, dari ‘Atho’ bin Yasar. Beliau mengatakan bahwa Abu Ja’far tidaklah dikenal, sehingga sanad hadits ini dhoif. Ada dalil yang semakna dari Ibnu Mas’ud di mana diriwayatkan oleh Abu Daud dengan sanad yang shahih, ia berkata bahwa Rasulullah shallallahu ‘alaihi wa sallam bersabda,
مَنْ أَسْبَلَ إِزَارَهُ فِى صَلاَتِهِ خُيَلاَءَ فَلَيْسَ مِنَ اللَّهِ فِى حِلٍّ وَلاَ حَرَامٍ
“Siapa yang shalat dalam keadaan isbal disertai kesombongan, maka Allah tidak memberikan jaminan halal dan haram untuknya.” (HR. Abu Daud no. 637, shahih kata Syaikh Salim)

Shalat dalam Keadaan Isbal

Syaikh ‘Abdul ‘Aziz bin Baz rahimahullah berkata, “Seandainya hadits tersebut shahih, maka maknanya adalah ancaman yang keras bagi pelaku isbal di dalam shalat. Hadits yang disebutkan di atas berisi peringatan bagi pelaku isbal. Adapun shalatnya tetap sah. Karena Rasulullah shallallahu ‘alaihi wa sallam tidak memerintahkan padanya untuk mengulangi shalat, yang diperintah hanyalah mengulangi wudhu. Penafian dalam diterimanya shalat bukan berarti shalat tersebut jadi batal seluruhnya. Karena dalam hadits lain disebutkan, “Siapa saja yang mendatangi tukang ramal lalu ia bertanya ramalan sesuatu, maka shalatnya selama 40 hari tidak diterima.” Sebagaimana hadits ini diriwayatkan oleh Imam Muslim dalam kitab shahihnya.
Imam Nawawi pun telah menukil adanya ijma’ (konsensus ulama) bahwa shalat orang yang isbal tadi tidak perlu diulangi. Cuma orang yang shalat seperti itu terkena ancaman dan peringatan. Juga terdapat pandangan dari berbagai hadits yang lain yang menunjukkan bahwa tidak diterima shalat dalam hadits yang membicarakan isbal tidaklah menunjukkan batalnya shalat. Karena Rasulullah shallallahu ‘alaihi wa sallam sendiri tidak memerintahkan mengulangi shalat. Begitu pula dalam hadits Ibnu Mas’ud tidak menunjukkan shalatnya diulangi.
Jadi, maksud Nabi shallallahu ‘alaihi wa sallam adalah mengulangi wudhu cuma sebagai peringatan. Dan wudhu juga dapat meringankan dosa. Nah itu jika dianggap hadits tersebut shahih.” (Fatawa Ibnu Baz, 26: 235-237)
Syaikh Muhammad bin Sholeh Al ‘Utsaimin berkata, “Shalat orang yang isbal itu sah, akan tetapi ia berdosa. Begitu pula seseorang yang memakai pakaian yang haram seperti baju hasil curian, baju yang terdapat gambar makhluk bernyawa, baju yang terdapat simbol salib atau terdapat gambar hewan. Semua baju seperti itu terlarang saat shalat dan di luar shalat. Shalat dalam keadaan isbal tetap sah, akan tetapi berdosa karena mengenakan pakaian seperti itu. Inilah pendapat terkuat dalam masalah ini. Karena larangan berpakaian isbal bukan khusus untuk shalat. Mengenakan pakaian haram berlaku seperti itu saat shalat dan di luar shalat. Dikarenakan tidak khusus untuk shalat, maka shalat tersebut tidaklah batal. Inilah kaedah yang benar yang dianut oleh jumhur atau mayoritas ulama.” (Syarh Riyadhus Sholihin, 4: 300-301).
Semoga Allah memberikan kepahaman. Hanya Allah yang memberi taufik.
—
Artikel Muslim.Or.Id
Read More...

Kamis, 06 Maret 2014

Site to Site VPN Tunnel Cisco ASA 8.4.2 - GNS3

6 comments
Assalamualaikum Warahmatullahi Wabarakatuh

ingin menulis dan berbagi tutorial mengenai VPN Site to Site di Cisco ASA, dan disini ane simulasikan menggunakan GNS3 dengan ASA 8.4.2. kalau di postingan sebelumnya VPN Site to Site menggunakan Juniper :)

http://motaroirhaby.blogspot.com/2013/12/konfigurasi-ipsec-site-to-site-vpn-di.html

sebenarnya untuk langkah nya tidak jauh beda hanya CLI yang membedakan dan untuk ketentuan sebagai berikut :

- Define Local Network and Remote Network using Object network
- Create ACL to permit IP and ICMP traffic to the remote network
- Configure NAT
- Create ISAKMP/IKEV1 policy and enable it
- Create the IPSEC transform set (hashing and encryption)
- Create the Tunnel Group
- Create a Crypto Map and enable it
- Ping from inside node to trigger the tunnel

oke dengan topology seperti ini :
deskripsi nya sih kita buat 2 network yang berbeda dengan 2 Cisco ASA sebagai Tunnel VPN nya yang masing masing ASA default route ke ASA yang ada di depannya . bila di implementasikan di real network Menggunakan IP Public dan gateway ke ISP yang di gunakan.

Dan berikut ISAKMP / IKE Policy nya :


Oke kita masuk ke konfigurasi nya :

Konfigurasi ASA1 :
!
hostname ASA1
!
interface GigabitEthernet0
nameif outside
security-level 0
ip address 10.10.10.1 255.255.255.252
!
interface GigabitEthernet1
nameif inside
security-level 100
ip address 192.168.100.1 255.255.255.0
!
route outside 0.0.0.0 0.0.0.0 10.10.10.2 1

1.  Define Local Network and Remote Network using Object network
object network LocalNetwork
subnet 192.168.100.0 255.255.255.0
object network RemoteNetwork
subnet 192.168.200.0 255.255.255.0

2. Create ACL to permit IP and ICMP traffic to the remote network
access-list Site1-to-Site2 extended permit ip object LocalNetwork object RemoteNetwork
access-list NAT extended permit ip object LocalNetwork object RemoteNetwork

3. Configure NAT
nat (inside) 0 access-list NAT

4. Create ISAKMP/IKEV1 policy and enable it
crypto isakmp identity address
crypto ikev1 enable outside
crypto ikev1 policy 1
authentication pre-share
encryption aes-256
hash sha
group 2
lifetime 86400

5. Create the IPSEC transform set (hashing and encryption)
crypto ipsec ikev1 transform-set ASA1Tranform-set esp-aes-256 esp-sha-hmac

6. Create the Tunnel Group
tunnel-group 10.10.10.2 type ipsec-l2l
tunnel-group 10.10.10.2 ipsec-attributes
ikev1 pre-shared-key cisco123

7. Create a Crypto Map and enable it
crypto map ASA1VPN 1 match address Site1-to-Site2
crypto map ASA1VPN 1 set pfs
crypto map ASA1VPN 1 set peer 10.10.10.2
crypto map ASA1VPN 1 set ikev1 transform-set ASA1Tranform-set
crypto map ASA1VPN 1 set security-association lifetime seconds 28800
crypto map ASA1VPN interface outside

Konfigurasi ASA2 :
!
hostname ASA2
!
interface GigabitEthernet0
nameif outside
security-level 0
ip address 10.10.10.2 255.255.255.252
!
interface GigabitEthernet1
nameif inside
security-level 100
ip address 192.168.200.1 255.255.255.0
!
route outside 0.0.0.0 0.0.0.0 10.10.10.1 1

1.  Define Local Network and Remote Network using Object network
object network LocalNetwork
subnet 192.168.200.0 255.255.255.0
object network RemoteNetwork
subnet 192.168.100.0 255.255.255.0

2. Create ACL to permit IP and ICMP traffic to the remote network
access-list Site2-to-Site1 extended permit ip object LocalNetwork object RemoteNetwork
access-list NAT extended permit ip object LocalNetwork object RemoteNetwork

3. Configure NAT
nat (inside) 0 access-list NAT

4. Create ISAKMP/IKEV1 policy and enable it
crypto isakmp identity address
crypto ikev1 enable outside
crypto ikev1 policy 1
authentication pre-share
encryption aes-256
hash sha
group 2
lifetime 86400

5. Create the IPSEC transform set (hashing and encryption)
crypto ipsec ikev1 transform-set ASA2Tranform-set esp-aes-256 esp-sha-hmac

6. Create the Tunnel Group
tunnel-group 10.10.10.1 type ipsec-l2l
tunnel-group 10.10.10.1 ipsec-attributes
ikev1 pre-shared-key cisco123

7. Create a Crypto Map and enable it
crypto map ASA2VPN 1 match address Site2-to-Site1
crypto map ASA2VPN 1 set pfs
crypto map ASA2VPN 1 set peer 10.10.10.1
crypto map ASA2VPN 1 set ikev1 transform-set ASA1Tranform-set
crypto map ASA2VPN 1 set security-association lifetime seconds 28800
crypto map ASA2VPN interface outside

8. Ping from inside node to trigger the tunnel
nah kita coba ping dari host inside local network ke remote network .

nah dari hasil ping kita dah bisa ping dari local network ke remote network dan begitu sebaliknya.
kita check SA nya apakah sudah up , harusnya sudah :D


nah bila kita implementasi di Real Network bila SA sudah up tetapi masing masing network belum dapat mengakses satu sama lain kita tambahkan/check ulang mengenai Access Rule dan NAT nya. *pengalaman pribadi dulu pernah seperti itu :D

untuk lebih jelasnya ane buatin Video Tutorial nya sebagai pelengkap nya .


Oke , Sekian Semoga Bermanfaat bila ada hal yang ingin ditanyakan silahkan di comment dan kirim email/skype ke ane yaa :D

Wassalamualaikum Warahmatullahi Wabarakatuh
Read More...

RIP Lab Configuration

Leave a Comment
Assalamualaikum Warahmatullahi Wabarakatuh

disini ane mau buat contoh simple konfigurasi RIP.

apa itu RIP ?

Routing Information Protocol (RIP) adalah sebuah protokol routing dinamis yang digunakan dalam jaringan LAN (Local Area Network) dan WAN (Wide Area Network). Oleh karena itu protokol ini diklasifikasikan sebagai Interior Gateway Protocol (IGP). Protokol ini menggunakan algoritma Distance-Vector Routing. Pertama kali didefinisikan dalam RFC 1058 (1988). Protokol ini telah dikembangkan beberapa kali, sehingga terciptalah RIP Versi 2 (RFC 2453). Kedua versi ini masih digunakan sampai sekarang, meskipun begitu secara teknis mereka telah dianggap usang oleh teknik-teknik yang lebih maju, seperti Open Shortest Path First (OSPF) dan protokol OSI IS-IS. RIP juga telah diadaptasi untuk digunakan dalam jaringan IPv6, yang dikenal sebagai standar RIPng (RIP Next Generation / RIP generasi berikutnya), yang diterbitkan dalam RFC 2080 (1997).

selengkapanya di link berikut :

ane disini menggunakan simulator IOU (IOS ON UNIX)
dengan topology sebagai berikut :
Konfigurasi R1:

R1#conf t
R1(config)#int e0/1
R1(config-if)#ip add 10.10.10.2 255.255.255.0
R1(config-if)#no shut
R1(config-if)#int e0/2
R1(config-if)#ip address 20.20.20.1 255.255.255.0
R1(config-if)#no shut
R1(config-if)#ex
RIP Configuration Commands for R1:
R1(config)#router rip
R1(config-router)#version 2
R1(config-router)#network 10.10.10.0
R1(config-router)#network 20.20.20.0

Konfigurasi R2:

R2(config)#int e0/1
R2(config-if)#ip address 10.10.10.1 255.255.0.0
R2(config-if)#no shu
R2(config-if)#int e0/2
R2(config-if)#ip address 192.168.100.1 255.255.255.0
R2(config-if)#no shut
R2(config)#router rip
R2(config-router)#version 2
R2(config-router)#network 192.168.100.0
R2(config-router)#network 10.10.10.0


Konfigurasi R3:
R3(config)#int e0/1
R3(config-if)#ip add 20.20.20.2 255.255.255.0 
R3(config-if)#int e0/2
R3(config-if)#ip add 192.168.200.1 255.255.255.0
R3(config-if)#ex
R3(config)#router rip
R3(config-router)#ver 2
R3(config-router)#network 192.168.200.0
R3(config-router)#network 20.20.20.0

Verifikasi IP Route dan Ping ke Network di R2 :

Berhasil , okee sekian semoga bermanfaat :)

Wassalamualaikum Warahmatullahi Wabarakatuh


Read More...

Senin, 03 Maret 2014

Bagaimana Jika Shalat Subuh Kesiangan?

Leave a Comment

Assalamu’alaikum wr wb. Mau tanya, saya sering tidak terbangun untuk sholat subuh padahal sudah setting alarm di HP, tapi tetap ga bisa bangun bahkan ga sadar udah matiin alarm dan ketika terbangun sudah jam 7 atau 8 pagi. saya juga selalu berdo’a dan membaca Ayat Kursi sebelum tidur.
kira2 apa yg terjadi dengan saya dan bagaimana solusinya..?
terima kasih.
Wassalamu’alaikum wr wb.
Jawab:
Assalamu alaikum wr.wb.
Alhamdulillahi Rabbil alamin Wash-shalatu wassalami ala Rasulillahi wa ala alihi wa shahbih. Amma ba’du:
Jika seseorang tertidur lalu baru bangun setelah waktu shalat berakhir, maka ia harus segera mengerjakannya di saat bangun dari tidurnya. Rasul saw bersabda, “Siapa yang terlupa atau tertidur sehingga tidak mengerjakan shalat, maka kaffarahnya adalah mengerjakan shalat tersebut di saat ingat (atau bangun).” HR Muslim.
Hanya saja kondisi semacam ini tidak boleh dibiarkan, diremehkan, apalagi disengaja. Namun harus ada upaya agar kondisi semacam ini tidak terulang lagi. Apa yang sudah Anda lakukan dengan men-setting alarm dan berdoa sebelum tidur sudah benar. Akan tetapi kalau itu masih belum berhasil, maka harus disertai dengan usaha lain.
Misalnya tidur di awal malam (tidak begadang), tidur dalam kondisi tidak terlalu kenyang, tidak melakukan dosa dan maksiat di siang harinya, meminta bantuan isteri, anak, saudara, atau bahkan orang tua untuk membangunkan Anda. Selain itu perkuat tekad dan banyak berdoa agar Allah memberikan taufik kepada Anda sehingga bisa mengerjakan shalat subuh tepat pada waktunya secara berjamaah.
Wallahu a’lam.
Wassalamu alaikum wr.wb.

Oleh: Pembina sharia-consulting -center
sumber : http://undergroundtauhid.com/bagaimana-jika-shalat-subuh-kesiangan/ 
Read More...

Senin, 17 Februari 2014

Recovery Password Cisco WS-C6509-E Chassis - WS- SUP720-3BXL Module

Leave a Comment
Assalamualaikum Wr Wb

Kemarin sore ane di kasih tugas buat recovery password Cisco WS-C6509 dan ane dan temen coba selalu gagal padahal dah kaya biasanya reset password pakai rommon ubah config registry nya .

ternyata kesalahan nya cuma jangan terlalu cepat tekan control break saat masuk ke rommon dan jangan telat juga hahaha :D

ini nih barang nya :


Step by step nya :

1. Hidupkan Cisco WS-6509 nya pastikan kabel console sudah masuk ke komputer terminal kita biarkan booting secara normal. setelah itu kita lihat config register nya biasanya default "0x2102"
2. Restart Cisco WS-6509 dan siap siap tekan "Pause / Break" di keyboard ingat tekan "Pause / Break" setelah 3 detik keluar notifikasi 

00:00:06 %OIR-SP-6-CONSOLE: Changing console ownership to route processor
3. setelah 3 detik keluar notifikasi itu kita tekan "Pause / Break" dan akan masuk Rommon.
4. kita ubah confreg ke 0x2142 dan reload Cisco WS=6509 nya.
rommon 2 > confreg 0x2142
rommon 3 > reload
5. Setelah booting selesai kita beri enable password , rubah ke confreg 0x2102 dan copy dari running config ke startup configuration.
Router#conf t
Router(config)#enable secret cisco
Router(config)#config-register 0x2102
Router#copy run start
Router#reload

selesai kita reload .

Semoga bermanfaat :)

Wassalamualaikum Wr Wb
Read More...